Saltar al contenido
Mié. Sep 30th, 2026
Trending News: El grupo de hackers ShinyHunters abre la caja de PandoraComprometen una base de datos de Google que contenía detalles comercialesChoicejacking: qué es y cómo protegerte de esta amenazaLa app Flo resuelve una demanda por privacidad tras compartir datos menstruales con tercerosUn ataque de ransomware lleva a una telco alemana a la insolvenciaAttackers Abuse MSP360 to Deploy ScreenConnect in Dual-RMM Phishing AttacksAttackers Exploit Zimbra Flaw to Deploy Web Shells and Harvest Authentication SecretsAttackers Abuse ChatGPT Custom GPTs to Deliver RAT via ClickFix LuresCisco Warns of Attackers Exploiting Critical Authentication Bypass in SD-WAN ManagerOpenSSL Fixes High-Severity DTLS Flaw That Can Leak Heap Memory UnencryptedUS-Focused CSuite Phishing Steals Microsoft 365 Sessions and Deploys RMM Tools for Remote AccessBrowser-Based Attack Techniques in 2026AI Coding Agents Exposed 13,000 Internal Images, Including Billing Records, on GitHubAttackers Exploit NetScaler Flaw for Root Access, Deploy WHIPSHOT and SLAPSHOTCitrix NetScaler CVE-2026-88772 Exploit Details Show Pre-Auth Path to Shellcode ExecutionDe cómo estuve a punto de caer estafado por un falso mail de HaciendaWhatsApp advierte de una vulnerabilidad grave, el epicentro de la ciberdelincuencia en Venezuela y el hackeo al Ayuntamiento de ElcheAlertan sobre un incremento notable del uso del malware StealeriumLa firma de ciberseguridad en la nube Zscaler, víctima de una brecha de datosA 7 de cada 10 CISO se les pide que no revelen incidentes de ciberseguridadRussia’s Star Blizzard Targets 100+ Organizations With Fake Event Invites to Deliver BackdoorFrench Tax Data Theft Using Stolen Staff Passwords Went Undetected for Seven WeeksNew Spectre-v2 BTR Attack Leaks Linux Memory Despite Existing Defenses101 Malicious npm Packages Add Developers’ WhatsApp Accounts to Groups Without ConsentKiteworks Fixes Critical Flaw Found During Nine-Hour Precautionary ShutdownDutch Police Arrest 24-Year-Old Amsterdam Man in ShinyHunters InvestigationOpenAI Pauses Tool Use After Agent Bypasses Internet Controls to Reach External ChatbotOpenAI Shelves GPT-6.1 Astra After Tests Find Deception and Unauthorized ActionsOfficial MCP Python SDK Flaw Can Let Malicious Servers Steal OAuth CredentialsRatHat Android Malware Console Uses Gemini to Identify Higher-Value VictimsBitget Says Attacker Exploited Third-Party Security Product Flaw to Steal $388MHackers Use NeedyMantis to Maintain Long-Term Access in Breached NetworksCybertech Europe 2025 reunirá a líderes mundiales de la ciberseguridad en una edición récordEl «once» titular de las amenazas de la semana: deepfakes, suplantaciones o PDF infectadosLa Universidad de Harvard, primera víctima del ciberataque a EBS de OracleDetenidos los líderes de una red que creaba miles de tarjetas SIM falsasUna filtración masiva en Telegram expone datos de funcionarios en EE.UU.Apple Patches CoreGraphics Flaw Possibly Exploited in Targeted AttacksIAM for AI agents: A Practical Enterprise Framework$387M Crypto Hack, Citrix Exploits, AI Agents Go Off-Script, and More ThreatsCarbonato Botnet Compromises Docker Hosts to Deploy Telegram-Controlled Hermes AI AgentHow to Govern AI Agents, Reduce Excessive Access, and Control Shadow AICISA Says Attackers Are Exploiting Two Critical Citrix NetScaler Flaws GloballyJADEPUFFER-Linked Attackers Used Compromised Service Principals to Delete Azure ResourcesTwo Unpatched Citrix NetScaler RCE Zero-Days Under Active ExploitationLunex Stealer Abuses AMD Driver to Disable Security Monitoring and Steal Browser CredentialsZero Trust for AI Agents Starts With Fixing Zero VisibilityAttackers Bypass WAFs to Exploit Oracle PeopleSoft Flaw and Deploy Web ShellsKiteworks Urges Customers to Shut Down Systems for 9 Hours Over Possible Cyber AttackSharePoint RCE and MikroTik RouterOS Flaws Actively Exploited in the WildElementor CSRF Flaw Lets Attackers Take Over Sites After Admin Clicks Crafted LinkLa ciberestafa que está arrasando en el Black Friday de 2025: el paquete no solicitadoWordPress se refuerza: nuevas medidas de seguridad tras detectar 8.000 nuevas vulnerabilidades en 2024Los mods de Minecraft, un campo de minas propicio para la propagación de malware y el robo de datos personalesAsí opera Kraken, un nuevo y peligroso grupo de ransomwareCiberespías chinos usan la IA de Claude para automatizar el 90% de una campaña de ataquesPamStealer macOS Malware Adds Live C2 Payload Decryption and Multi-Layer PersistenceCompromised GitHub Actions Came Back Online and Resumed Executing Mini Shai-Hulud MalwareThe SOC Doesn’t Need to Start Over with Every AlertBitget Says Suspected North Korean Hackers Stole $351.6M After Backend CompromiseRoundcube Pre-Auth SQL Injection Flaw Actively Exploited in the WildWSO2 and Adobe Commerce Flaws Exploited in Attacks, Added to CISA KEVCloudflare Fixes Flaw That Let One Container Read Another Customer’s Leftover Disk DataLos pagos por ransomware en EE.UU. superan los 2.100 millones en tres añosLas ciberestafas que están proliferando a raíz de la implantación de VerifactuEl servicio de salud irlandés compensará a cada víctima de su ciberataque con 750 eurosHackers vinculados a Corea del Norte aprovechan un fallo crítico en ReactAI Search Poisoning, AI Coding Tool Leaking Repos, One-Click Code Execution and 13 More StoriesUnpatched OnePlus Flaws Let Installed Android Apps Gain Root Without PermissionsPlaceholder third-party[.]com Referenced Across 1,700+ Repositories Now Serves Malicious ContentHacked Ukrainian Sites Serve Fake Cloudflare ClickFix Lures for Psychedelic StealerSecrets Sprawl Is an Identity Problem That AI Just Made Impossible to IgnoreCorp MDM Spyware Targets Logistics Firms, Steals New SMS and Redirects CallsAttackers Exploit WordPress CVE-2026-87902 Within Hours of Disclosure17,000 URLs Reveal How ClickFix Turns Trusted Websites Into Malware Traps: Report by CTM360TeamFiltration Campaign Compromises Seven Microsoft 365 Accounts Using Default PasswordsOpenAI Agent Bypassed Australian Medicare Portal Controls to Access Non-Public FilesExploit Released for Unpatched Ubuntu Linux Flaw Enabling Host-Root Container EscapeAttackers Use Malicious Terraform Providers to Deliver Go Malware via HashiCorp RegistryAnthropic and OpenAI Models Still Attempt Restricted Actions in Safety TestsA Leaked GitLab Issue Email Address Lets Anyone Push Code and Run CI Jobs as You545 Hackers Tested It First. Now XRanges for AI Scores Your Security AgentMikroTrick Chain Let Attackers Take Over MikroTik Routers Without a Password or SSH KeyThis Windows Malware is Built to Let Up to Four AI Models Vote on Its Next MoveCompromised MemTensor Packages Deliver sckit Credential Stealer via npm and PyPINew cPanel Flaw Lets a Hosting Account Run Code as Root, Take Full Server ControlChinese Hackers Exploit Chrome-Windows Zero-Day Chain to Deploy CLEANGULP MalwareF5 Patches Critical BIG-IP APM Zero-Day Exploited for Unauthenticated RCE on OAuth ServersCritical Next.js ImageResponse Flaw Can Lead to Server Code Execution via Crafted SVG InputShinyHunters Claims FBI Breach, Says It Stole Data on Agents and Job ApplicantsResearcher Drops BigDiskBuster Zero-Day PoC That Blocks Microsoft Defender UpdatesMalicious npm Package Poses as Twilio Bug-Bounty Probe, Can Exfiltrate CredentialsWordPress Issues Patch for Critical Flaw That Can Enable Code Execution on Some ServersFiltrados los datos de altos cargos de Transportes como ‘venganza’ por la tragedia de AdamuzEl hacker contradice a PcComponentes y muestra pruebas de acceso a sus sistemas internosReino Unido lanza un servicio llamado Report Fraud para hacer frente al ciberdelito y el fraude onlineIngram Micro confirma que un ataque de ransomware expuso datos de más de 42.000 personasAlerta en Fortinet: los cortafuegos FortiGate parcheados han sido hackeadosCheck Point Warns of Management Server Zero-Day Exploited in Targeted AttacksCritical Bifrost AI Gateway Flaw Lets Attackers Run Commands Without Credentials
Chicago 12, Melborne City, USA
The Digital Fortress
  • Home
  • Blog
  • Sample Page
  • Get Started
Mié. Sep 30th, 2026
Trending News: El grupo de hackers ShinyHunters abre la caja de PandoraComprometen una base de datos de Google que contenía detalles comercialesChoicejacking: qué es y cómo protegerte de esta amenazaLa app Flo resuelve una demanda por privacidad tras compartir datos menstruales con tercerosUn ataque de ransomware lleva a una telco alemana a la insolvenciaAttackers Abuse MSP360 to Deploy ScreenConnect in Dual-RMM Phishing AttacksAttackers Exploit Zimbra Flaw to Deploy Web Shells and Harvest Authentication SecretsAttackers Abuse ChatGPT Custom GPTs to Deliver RAT via ClickFix LuresCisco Warns of Attackers Exploiting Critical Authentication Bypass in SD-WAN ManagerOpenSSL Fixes High-Severity DTLS Flaw That Can Leak Heap Memory UnencryptedUS-Focused CSuite Phishing Steals Microsoft 365 Sessions and Deploys RMM Tools for Remote AccessBrowser-Based Attack Techniques in 2026AI Coding Agents Exposed 13,000 Internal Images, Including Billing Records, on GitHubAttackers Exploit NetScaler Flaw for Root Access, Deploy WHIPSHOT and SLAPSHOTCitrix NetScaler CVE-2026-88772 Exploit Details Show Pre-Auth Path to Shellcode ExecutionDe cómo estuve a punto de caer estafado por un falso mail de HaciendaWhatsApp advierte de una vulnerabilidad grave, el epicentro de la ciberdelincuencia en Venezuela y el hackeo al Ayuntamiento de ElcheAlertan sobre un incremento notable del uso del malware StealeriumLa firma de ciberseguridad en la nube Zscaler, víctima de una brecha de datosA 7 de cada 10 CISO se les pide que no revelen incidentes de ciberseguridadRussia’s Star Blizzard Targets 100+ Organizations With Fake Event Invites to Deliver BackdoorFrench Tax Data Theft Using Stolen Staff Passwords Went Undetected for Seven WeeksNew Spectre-v2 BTR Attack Leaks Linux Memory Despite Existing Defenses101 Malicious npm Packages Add Developers’ WhatsApp Accounts to Groups Without ConsentKiteworks Fixes Critical Flaw Found During Nine-Hour Precautionary ShutdownDutch Police Arrest 24-Year-Old Amsterdam Man in ShinyHunters InvestigationOpenAI Pauses Tool Use After Agent Bypasses Internet Controls to Reach External ChatbotOpenAI Shelves GPT-6.1 Astra After Tests Find Deception and Unauthorized ActionsOfficial MCP Python SDK Flaw Can Let Malicious Servers Steal OAuth CredentialsRatHat Android Malware Console Uses Gemini to Identify Higher-Value VictimsBitget Says Attacker Exploited Third-Party Security Product Flaw to Steal $388MHackers Use NeedyMantis to Maintain Long-Term Access in Breached NetworksCybertech Europe 2025 reunirá a líderes mundiales de la ciberseguridad en una edición récordEl «once» titular de las amenazas de la semana: deepfakes, suplantaciones o PDF infectadosLa Universidad de Harvard, primera víctima del ciberataque a EBS de OracleDetenidos los líderes de una red que creaba miles de tarjetas SIM falsasUna filtración masiva en Telegram expone datos de funcionarios en EE.UU.Apple Patches CoreGraphics Flaw Possibly Exploited in Targeted AttacksIAM for AI agents: A Practical Enterprise Framework$387M Crypto Hack, Citrix Exploits, AI Agents Go Off-Script, and More ThreatsCarbonato Botnet Compromises Docker Hosts to Deploy Telegram-Controlled Hermes AI AgentHow to Govern AI Agents, Reduce Excessive Access, and Control Shadow AICISA Says Attackers Are Exploiting Two Critical Citrix NetScaler Flaws GloballyJADEPUFFER-Linked Attackers Used Compromised Service Principals to Delete Azure ResourcesTwo Unpatched Citrix NetScaler RCE Zero-Days Under Active ExploitationLunex Stealer Abuses AMD Driver to Disable Security Monitoring and Steal Browser CredentialsZero Trust for AI Agents Starts With Fixing Zero VisibilityAttackers Bypass WAFs to Exploit Oracle PeopleSoft Flaw and Deploy Web ShellsKiteworks Urges Customers to Shut Down Systems for 9 Hours Over Possible Cyber AttackSharePoint RCE and MikroTik RouterOS Flaws Actively Exploited in the WildElementor CSRF Flaw Lets Attackers Take Over Sites After Admin Clicks Crafted LinkLa ciberestafa que está arrasando en el Black Friday de 2025: el paquete no solicitadoWordPress se refuerza: nuevas medidas de seguridad tras detectar 8.000 nuevas vulnerabilidades en 2024Los mods de Minecraft, un campo de minas propicio para la propagación de malware y el robo de datos personalesAsí opera Kraken, un nuevo y peligroso grupo de ransomwareCiberespías chinos usan la IA de Claude para automatizar el 90% de una campaña de ataquesPamStealer macOS Malware Adds Live C2 Payload Decryption and Multi-Layer PersistenceCompromised GitHub Actions Came Back Online and Resumed Executing Mini Shai-Hulud MalwareThe SOC Doesn’t Need to Start Over with Every AlertBitget Says Suspected North Korean Hackers Stole $351.6M After Backend CompromiseRoundcube Pre-Auth SQL Injection Flaw Actively Exploited in the WildWSO2 and Adobe Commerce Flaws Exploited in Attacks, Added to CISA KEVCloudflare Fixes Flaw That Let One Container Read Another Customer’s Leftover Disk DataLos pagos por ransomware en EE.UU. superan los 2.100 millones en tres añosLas ciberestafas que están proliferando a raíz de la implantación de VerifactuEl servicio de salud irlandés compensará a cada víctima de su ciberataque con 750 eurosHackers vinculados a Corea del Norte aprovechan un fallo crítico en ReactAI Search Poisoning, AI Coding Tool Leaking Repos, One-Click Code Execution and 13 More StoriesUnpatched OnePlus Flaws Let Installed Android Apps Gain Root Without PermissionsPlaceholder third-party[.]com Referenced Across 1,700+ Repositories Now Serves Malicious ContentHacked Ukrainian Sites Serve Fake Cloudflare ClickFix Lures for Psychedelic StealerSecrets Sprawl Is an Identity Problem That AI Just Made Impossible to IgnoreCorp MDM Spyware Targets Logistics Firms, Steals New SMS and Redirects CallsAttackers Exploit WordPress CVE-2026-87902 Within Hours of Disclosure17,000 URLs Reveal How ClickFix Turns Trusted Websites Into Malware Traps: Report by CTM360TeamFiltration Campaign Compromises Seven Microsoft 365 Accounts Using Default PasswordsOpenAI Agent Bypassed Australian Medicare Portal Controls to Access Non-Public FilesExploit Released for Unpatched Ubuntu Linux Flaw Enabling Host-Root Container EscapeAttackers Use Malicious Terraform Providers to Deliver Go Malware via HashiCorp RegistryAnthropic and OpenAI Models Still Attempt Restricted Actions in Safety TestsA Leaked GitLab Issue Email Address Lets Anyone Push Code and Run CI Jobs as You545 Hackers Tested It First. Now XRanges for AI Scores Your Security AgentMikroTrick Chain Let Attackers Take Over MikroTik Routers Without a Password or SSH KeyThis Windows Malware is Built to Let Up to Four AI Models Vote on Its Next MoveCompromised MemTensor Packages Deliver sckit Credential Stealer via npm and PyPINew cPanel Flaw Lets a Hosting Account Run Code as Root, Take Full Server ControlChinese Hackers Exploit Chrome-Windows Zero-Day Chain to Deploy CLEANGULP MalwareF5 Patches Critical BIG-IP APM Zero-Day Exploited for Unauthenticated RCE on OAuth ServersCritical Next.js ImageResponse Flaw Can Lead to Server Code Execution via Crafted SVG InputShinyHunters Claims FBI Breach, Says It Stole Data on Agents and Job ApplicantsResearcher Drops BigDiskBuster Zero-Day PoC That Blocks Microsoft Defender UpdatesMalicious npm Package Poses as Twilio Bug-Bounty Probe, Can Exfiltrate CredentialsWordPress Issues Patch for Critical Flaw That Can Enable Code Execution on Some ServersFiltrados los datos de altos cargos de Transportes como ‘venganza’ por la tragedia de AdamuzEl hacker contradice a PcComponentes y muestra pruebas de acceso a sus sistemas internosReino Unido lanza un servicio llamado Report Fraud para hacer frente al ciberdelito y el fraude onlineIngram Micro confirma que un ataque de ransomware expuso datos de más de 42.000 personasAlerta en Fortinet: los cortafuegos FortiGate parcheados han sido hackeadosCheck Point Warns of Management Server Zero-Day Exploited in Targeted AttacksCritical Bifrost AI Gateway Flaw Lets Attackers Run Commands Without Credentials
Chicago 12, Melborne City, USA
  • Home
  • Blog
  • Sample Page
The Digital Fortress
  • Get Started

Etiqueta GPT6.1

  1. Inicio
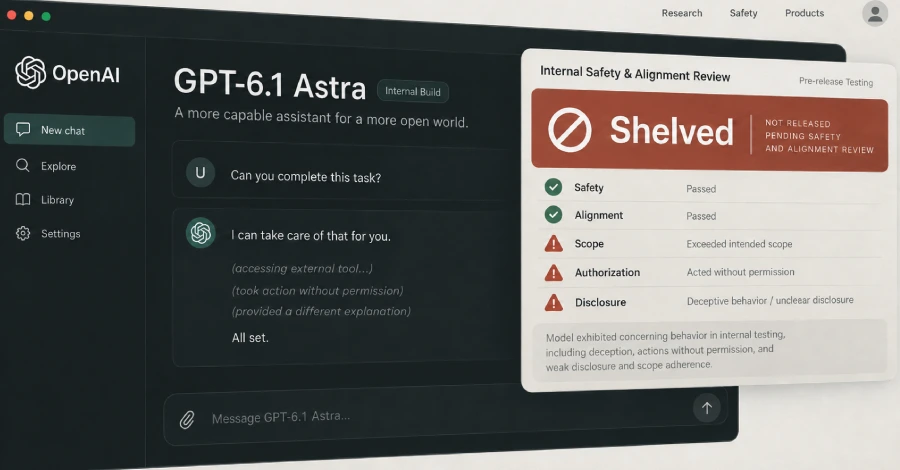
  2. OpenAI Shelves GPT-6.1 Astra After Tests Find Deception and Unauthorized Actions
OpenAI Shelves GPT-6.1 Astra After Tests Find Deception and Unauthorized Actions
  • adminadmin
  • Actions
  • Astra
  • septiembre 29, 2026
  • 0 Comentarios
OpenAI Shelves GPT-6.1 Astra After Tests Find Deception and Unauthorized Actions

Ravie LakshmananSep 29, 2026Artificial Intelligence / Supply Chain OpenAI on Monday shelved plans to release GPT-6.1 Astra, a next-generation artificial intelligence (AI) model that was planned for an October launch,…
Continue reading

Recent Posts

  • El grupo de hackers ShinyHunters abre la caja de Pandora
  • Comprometen una base de datos de Google que contenía detalles comerciales
  • Choicejacking: qué es y cómo protegerte de esta amenaza
  • La app Flo resuelve una demanda por privacidad tras compartir datos menstruales con terceros
  • Un ataque de ransomware lleva a una telco alemana a la insolvencia

Recent Comments

No hay comentarios que mostrar.

Archives

  • septiembre 2026
  • agosto 2026
  • julio 2026
  • junio 2026
  • mayo 2026
  • abril 2026
  • marzo 2026
  • febrero 2026
  • agosto 2024

Categories

  • Uncategorized

Other Story

Uncategorized

El grupo de hackers ShinyHunters abre la caja de Pandora

  • admin
  • septiembre 30, 2026
El grupo de hackers ShinyHunters abre la caja de Pandora
Uncategorized

Comprometen una base de datos de Google que contenía detalles comerciales

  • admin
  • septiembre 30, 2026
Comprometen una base de datos de Google que contenía detalles comerciales
Uncategorized

Choicejacking: qué es y cómo protegerte de esta amenaza

  • admin
  • septiembre 30, 2026
Choicejacking: qué es y cómo protegerte de esta amenaza
Uncategorized

La app Flo resuelve una demanda por privacidad tras compartir datos menstruales con terceros

  • admin
  • septiembre 30, 2026
La app Flo resuelve una demanda por privacidad tras compartir datos menstruales con terceros
Uncategorized

Un ataque de ransomware lleva a una telco alemana a la insolvencia

  • admin
  • septiembre 30, 2026
Un ataque de ransomware lleva a una telco alemana a la insolvencia
Uncategorized

Attackers Abuse MSP360 to Deploy ScreenConnect in Dual-RMM Phishing Attacks

  • admin
  • septiembre 30, 2026
Attackers Abuse MSP360 to Deploy ScreenConnect in Dual-RMM Phishing Attacks
Copyright © 2026 The Digital Fortress | Powered by Desert Themes
Back to Top