 admin
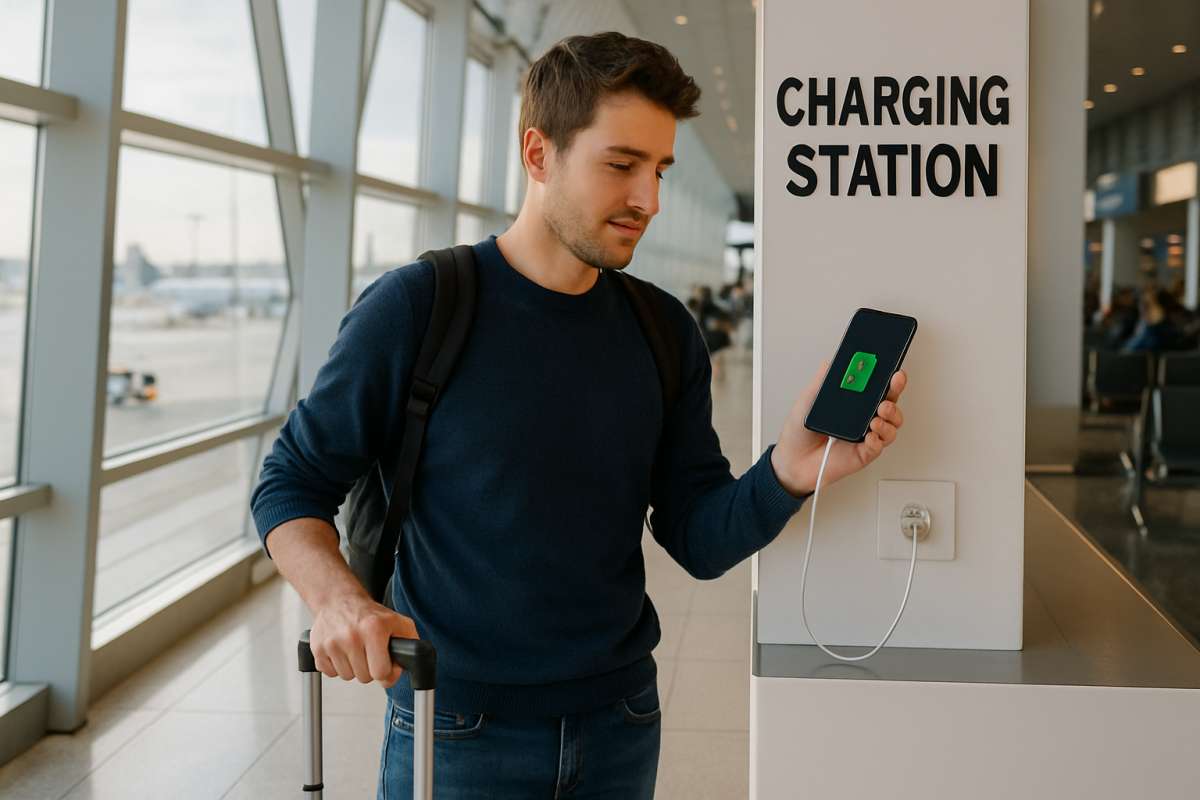
Utilizar los cargadores públicos de móviles conlleva cierto peligro, porque se están generando nuevas fórmulas para evitar las defensas de seguridad de los teléfonos inteligentes.
¿Qué es el choicejacking y cómo funciona?
Se trata de una nueva amenaza por la que un dispositivo malicioso disfrazado de estación de carga manipula ciertas funciones del dispositivo para confirmar sin la intervención o el consentimiento de la víctima que esta desea conectarse en modo de transferencia de datos, lo que significa conceder a la estación de carga encubierta acceso al contenido del teléfono, como fotos, documentos y contactos.
“El choicejacking es especialmente peligroso porque manipula un dispositivo para que tome decisiones que los usuarios no tenían previstas, todo ello sin que se den cuenta”, explica Adrianus Warmenhoven, asesor de ciberseguridad del proveedor de servicios VPN NordVPN. “Estos ataques, que dan acceso a datos y/o descargan malware, se aprovechan de la confianza que depositamos en las interacciones cotidianas con nuestros móviles”, añade.
Cómo se diseñaron las defensas contra el juicejacking
Ante la amenaza de los ataques de juicejacking, los desarrolladores de sistemas operativos diseñaron una mitigación: cuando un smartphone se conecta a un dispositivo compatible con el protocolo de transferencia de medios (MTP) o el protocolo de transferencia de imágenes (PTP), es decir, el ordenador de un hacker disfrazado de puerto de carga, este pregunta al usuario si desea permitir la transferencia de datos o si solo quiere cargar el dispositivo. Investigadores de la Universidad Tecnológica de Graz en Austria han descubierto una manera de evitarlo.
Cómo el choicejacking logra evadir esas defensas
Las estaciones de carga maliciosas pueden aprovecharse de los teléfonos móviles simulando ser dispositivos de entrada USB o Bluetooth para activar así con sigilo modos de transferencia o depuración de datos. Estas técnicas van desde la inyección de pulsaciones de teclas y el desbordamiento del búfer de entrada hasta el abuso de protocolos. Además, afectan tanto a Android como a iOS, en determinados casos. El ataque puede completarse en tan solo 133 milisegundos, es decir, más rápido que un parpadeo humano, lo que lo hace prácticamente indetectable.
“El choicejacking representa una peligrosa evolución en los ataques de puertos de carga públicos. Con un simple aviso engañoso, los atacantes pueden engañar a la gente para que permita la transferencia de datos, y esto expone potencialmente archivos personales y otros datos sensibles”, detalla Warmenhoven. “Los puertos USB públicos nunca deben considerarse seguros, y la concienciación es la primera línea de defensa”, apunta.
Consejos para evitar el choicejacking
- Mantén actualizado el software de tu móvil con los últimos parches de seguridad.
- Evita que tu teléfono baje a menos del 10% de batería con frecuencia para limitar las necesidades de carga de emergencia.
- Utiliza una batería portátil, la opción más segura y cómoda.
- Si puedes, usa un enchufe de pared con tu adaptador USB y cable personal. Huye de los puertos USB de estaciones de carga públicas, como hoteles o aeropuertos.
- Activa el modo “solo carga” (disponible en algunos dispositivos Android), que añade una capa de control adicional.