 admin
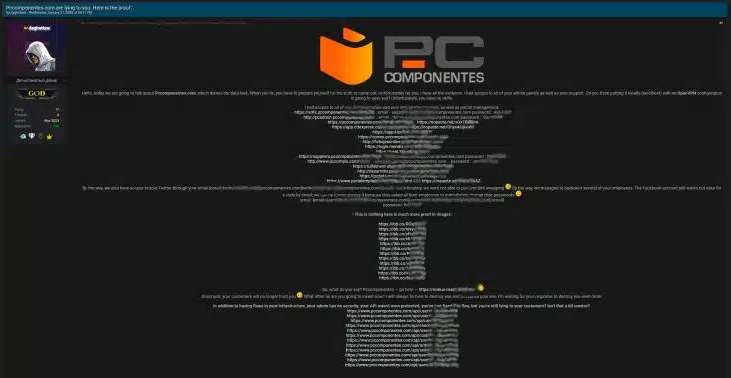
Nuevo capítulo en el ciberataque a PcComponentes. El presunto autor, que se hace llamar daghetiaw, ha desmentido la versión oficial de la compañía y asegura haber logrado tener acceso directo a sus sistemas internos, incluyendo herramientas de administración y credenciales corporativas.Según el hacker, la intrusión le permitió acceder a información interna sensible y a distintos paneles de gestión, lo que contradice de forma frontal la versión ofrecida por PcComponentes..
Un ataque que va más allá del robo de credenciales
El origen del caso se remonta a la aparición de un anuncio en foros especializados en compraventa de bases de datos, donde el atacante afirmaba poseer información de más de 16 millones de clientes de PcComponentes.
En esa publicación aseguraba disponer de datos personales, información de pedidos, direcciones postales, teléfonos, correos electrónicos, historiales de incidencias y referencias a métodos de pago.
La empresa reaccionó con rapidez y negó que se hubiera producido una brecha en sus sistemas. En su comunicado, PcComponentes sostuvo que no había existido un acceso ilegítimo a sus bases de datos y que lo ocurrido encajaba con un caso de credential stuffing, una técnica consistente en probar combinaciones de usuario y contraseña procedentes de filtraciones externas. Según la compañía, este tipo de ataques solo afecta a cuentas individuales cuyos usuarios reutilizan claves en distintos servicios.
Sin embargo, la narrativa ha dado un giro cuando el atacante decidió responder públicamente. A través de los mismos foros en los que ofrecía la base de datos, publicó capturas de pantalla, referencias a paneles internos y credenciales corporativas que, según afirma, demostrarían un acceso mucho más profundo del que la empresa reconoce.
Las pruebas que contradicen la versión oficial
El propio atacante aseguró que PcComponentes “ha mentido” al negar una intrusión interna.
Como respaldo a esa afirmación, ha difundido evidencias que apuntan al acceso a sistemas de administración, herramientas de soporte, plataformas internas de seguimiento de pedidos y servicios utilizados por empleados.
Entre el material publicado figuran correos corporativos, contraseñas y referencias a sistemas internos vinculados tanto a la gestión logística como a procesos de recursos humanosEl contenido divulgado incluye también referencias a herramientas externas integradas en el ecosistema de la empresa, como plataformas de seguimiento de envíos y sistemas de atención al cliente.
Aunque los enlaces y credenciales no han sido reproducidos públicamente por motivos de seguridad, varios analistas han señalado que la estructura de la información coincide con entornos reales de gestión empresarial.
Este punto resulta especialmente relevante porque contradice de forma directa el comunicado de PcComponentes, en el que se afirmaba que no existía acceso a sistemas internos ni a bases de datos corporativas. El atacante sostiene, por el contrario, que pudo moverse por distintos entornos y que la filtración no se limita a cuentas individuales comprometidas.
Qué reconoce PcComponentes y qué niega
Tras ser consultada, la empresa reiteró que no ha detectado una intrusión en su infraestructura principal. Según su versión, los datos afectados corresponden únicamente a información introducida por los propios usuarios, como nombre, apellidos, dirección, correo electrónico o teléfono, y solo en aquellos casos en los que se utilizaban contraseñas previamente filtradas en otros servicios.
La compañía también insiste en que no almacena datos bancarios completos, sino únicamente tokens de pago que no permiten realizar cargos. Además, subraya que el número de usuarios afectados es muy inferior a los 16 millones mencionados por el atacante, ya que esa cifra no se corresponde con su base real de clientes activos.
Como respuesta al incidente, PcComponentes ha implementado medidas adicionales de seguridad, entre ellas la activación obligatoria del doble factor de autenticación, la implantación de sistemas CAPTCHA para frenar accesos automatizados y la invalidación de todas las sesiones activas. Estas acciones buscan reducir el riesgo de accesos no autorizados derivados de filtraciones externas.
Un atacante con experiencia al que no hay que subestimar
Además, el perfil del atacante añade un elemento adicional de preocupación. daghetiaw no es un usuario recién creado, sino un miembro activo de foros especializados en filtraciones, donde previamente han aparecido datos de grandes compañías europeas. Su historial y el tipo de material difundido refuerzan la percepción de que no se trata de un simple intento de fraude.
Para los usuarios, el impacto inmediato es limitado, ya que no se han confirmado cargos fraudulentos ni accesos a medios de pago.
Sin embargo, el riesgo de suplantación de identidad, campañas de phishing y uso indebido de datos personales aumenta de forma considerable cuando este tipo de información circula por foros clandestinos.
Una crisis que todavía no ha terminado
Lo ocurrido sitúa a PcComponentes en una posición incómoda. A las dudas sobre el origen del incidente se suma ahora la necesidad de aclarar si existió o no un acceso interno real.
La diferencia entre un ataque por reutilización de contraseñas y una intrusión en sistemas corporativos es crucial tanto a nivel legal como reputacional.
Mientras la empresa mantiene su versión, el atacante continúa difundiendo información para respaldar sus afirmaciones.