 admin
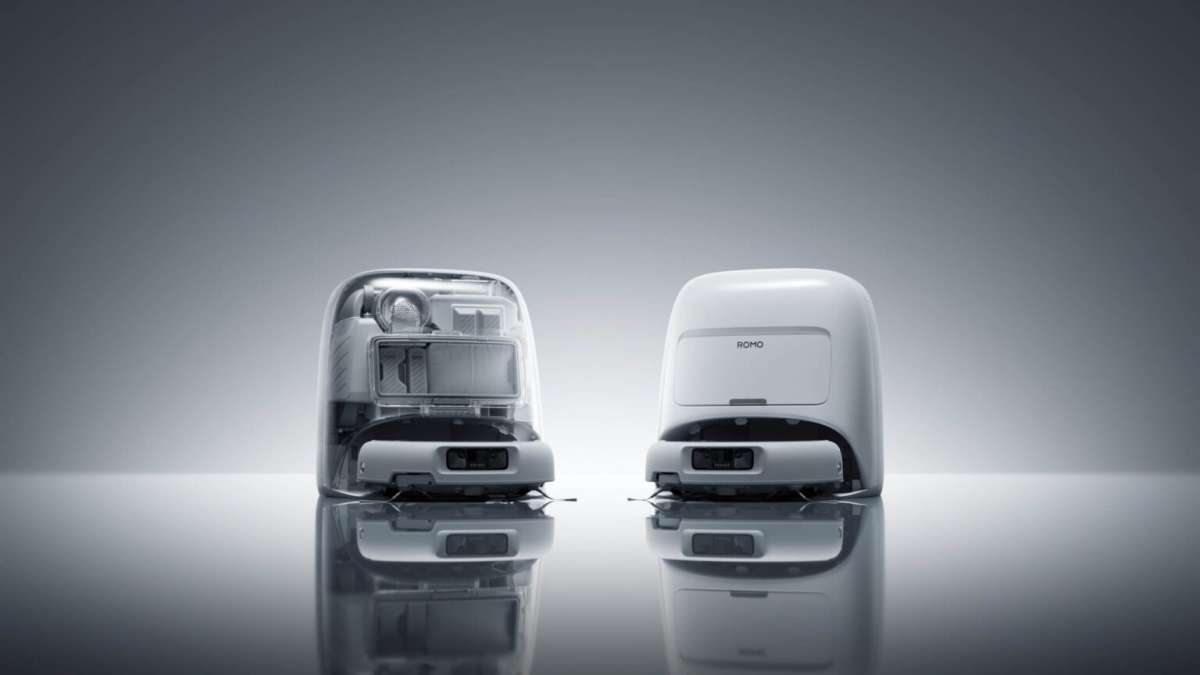
Un inocente hacking casero de un ingeniero de software para conectar su robot aspirador DJI Romo a un mando de su PS5 ha revelado una importante brecha de seguridad del fabricante chino DJI.
El ingeniero se sirvió de Claude Code para crear una aplicación personalizada que estableciera comunicación con la API (interfaz de programación de aplicaciones) de la marca.
Sin embargo, Azdoufal pronto halló que las mismas credenciales que le permitían visualizar y controlar su propio dispositivo también le daban acceso a las transmisiones en directo de las cámaras, audio del micrófono, mapas y datos de estado de cerca de 7.000 aspiradoras en más de 24 países. Es decir, un solo token le valió para acceder a miles de robots en menos de 10 minutos.
Su pirateo involuntario le facilitaba consultar información detallada, como el número de serie de cada aparato, los mapas de las estancias que habían recorrido estos, los obstáculos que se encontraron en su camino y hasta una ubicación aproximada mediante direcciones IP.
Herramientas de vigilancia masiva
El hombre contactó rápidamente con el fabricante para informarles sobre su falla y DJI solventó la brecha en solo dos días.
«DJI identificó una vulnerabilidad que afectaba a DJI Home mediante una revisión interna a finales de enero e inició la corrección de inmediato. El problema se solucionó mediante dos actualizaciones: un parche inicial implementado el 8 de febrero y una actualización de seguimiento completada el 10 de febrero. La corrección se implementó automáticamente y no requiere intervención del usuario”, ha comentado la compañía asiática a Popular Science a través de un comunicado.
No obstante, este problema, en malas manos, podría haber convertido electrodomésticos en herramientas de vigilancia masiva sin que sus dueños fueran conscientes de ello. Este caso pone de manifiesto un problema del que se lleva alertando desde hace muchos años: la inseguridad de muchos dispositivos IoT.
Aquí hablamos de que el DJI Romo es la primera tentativa de la firma asiática -conocida por sus drones y estabilizadores Osmo- en el mercado de los robots dimésticos, lo que lleva a pensar en cierto descuido por parte del fabricante o inexperiencia.
Además, la inseguridad de los dispositivos IOT se podría ver agravada por la llegada de más y más robots domésticos (incluyendo modelos humanoides). Que cualquiera sin demasiados conocimientos técnicos pueda usar la IA para trastear con este tipo de vulnerabilidades también amplía la superficie de los ataques.