 admin
Una investigación de la unidad de inteligencia de amenazas de NordVPN ha identificado una operación a gran escala que utiliza los nombres y logotipos de más de 400 marcas conocidas para generar confianza entre sus potenciales víctimas.
Más de 400 marcas utilizadas como reclamo
El engaño comienza mediante anuncios de pago publicados en Facebook e Instagram. La publicidad imita a compañías ampliamente reconocidas para conseguir que el usuario pulse sobre ella pensando que accederá a un servicio legítimo.
«Lo que estamos viendo es, básicamente, un blanqueo de confianza. Los ciberdelincuentes toman la credibilidad que las empresas legítimas han tardado años en construir y la redirigen hacia sus propios fines», explica Marijus Briedis, director de tecnología de NordVPN.
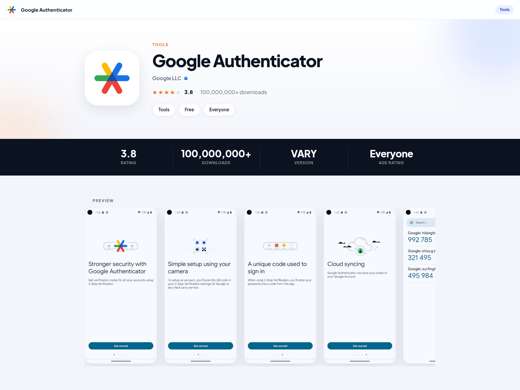
La víctima termina en una página diseñada para parecerse prácticamente por completo a una ficha de Google Play. Aparecen el logotipo correspondiente, un supuesto desarrollador, miles de reseñas e incluso una valoración de 4,9 estrellas.
La principal señal de alarma está en la dirección del navegador. En lugar de encontrarse en el dominio oficial de Google Play, el usuario permanece dentro de una web con un dominio diferente.
«Para cuando la víctima se da cuenta de que algo va mal, ya ha depositado dinero en un casino del que nunca había oído hablar», advierte Briedis.
El botón de instalar realmente no descarga ninguna app
La operación resulta especialmente sofisticada cuando llega el momento de la supuesta instalación.
Al pulsar sobre el botón aparece una barra de progreso que simula la descarga de una aplicación. Pero no se instala una app convencional. Lo que realmente se incorpora a la pantalla de inicio es una Progressive Web App o PWA.
Este sistema permite que una página web se comporte visualmente de manera similar a una aplicación y tenga su propio acceso directo. Los ciberdelincuentes pueden colocar el nombre y el icono de la marca que están suplantando sin necesidad de distribuir el software mediante una tienda oficial.
La técnica presenta otra ventaja para los responsables de la campaña: pueden levantar nuevas páginas fraudulentas rápidamente mediante diferentes dominios.
Notificaciones de apuestas incluso en la pantalla de bloqueo
La instalación simulada no es el final del proceso. Según la investigación, el dispositivo puede quedar suscrito silenciosamente a notificaciones push.
Estas alertas permiten posteriormente mostrar promociones relacionadas con apuestas directamente en la pantalla de bloqueo. Además, están configuradas para dificultar que algunos usuarios averigüen cómo desactivarlas.
Incluso la navegación ha sido manipulada. El botón de retroceso, que normalmente debería devolver a la página anterior, puede conducir nuevamente hacia la promoción del casino.
El objetivo final es conseguir que el usuario termine registrándose y realizando un depósito en una plataforma de juego sin licencia.
Una infraestructura preparada para engañar también a los controles
Uno de los aspectos más llamativos está en los mecanismos utilizados para evitar la detección. Cada visita pasa previamente por una capa que trata de determinar si detrás del clic existe una persona real o un sistema automatizado encargado de revisar anuncios.
Cuando detecta un posible verificador, la infraestructura puede enseñarle una página señuelo. En cambio, cuando identifica a un usuario auténtico, activa el recorrido que termina en el casino.
Los datos recopilados por NordVPN muestran que, en la muestra analizada, la página relacionada con el casino llegó a mostrarse 7.261 veces, mientras que la página utilizada como señuelo apareció en 3.153 ocasiones.
De esta manera, quien inspecciona automáticamente la publicidad puede encontrarse con un contenido completamente diferente del que termina viendo la víctima.
Cerca de 1.000 afiliados repartidos en más de 250 equipos
La investigación apunta además a una estructura mucho mayor que una simple campaña puntual. NordVPN describe un servicio comercial utilizado para desarrollar y distribuir estas páginas.
En la parte superior aparece betterlinks[.]pro, promocionada como una herramienta para construir PWA destinadas a afiliados y que incorpora funciones de camuflaje y optimización de campañas en Facebook.
Por debajo existirían cerca de 1.000 cuentas de afiliados organizadas en más de 250 equipos. Estos grupos utilizarían la infraestructura y comprarían tráfico publicitario para conseguir potenciales clientes.
En el último escalón aparecen casinos sin licencia y redes de CPA, un modelo mediante el cual los afiliados pueden recibir dinero cuando consiguen que una persona se registre o realice un depósito.
La investigación relaciona registros de la operación con Makeberry Affiliates y sus casinos.
Tres comprobaciones antes de instalar una aplicación
NordVPN recomienda comprobar siempre dónde conduce realmente un anuncio antes de descargar cualquier supuesto programa. Una instalación legítima debería abrir la tienda oficial correspondiente y no una web que simplemente imita su apariencia.
Briedis aconseja fijarse especialmente en tres elementos. Primero, comprobar que el proceso de instalación conduce realmente a Google Play o Apple App Store. Si continúa dentro del navegador, es recomendable detenerse.
En segundo lugar, resulta fundamental observar el dominio. Una página puede copiar logotipos, estrellas, botones y reseñas, pero la dirección permite detectar muchas suplantaciones.
Por último, NordVPN aconseja revisar periódicamente los permisos de notificaciones del teléfono.
Si aparecen páginas desconocidas autorizadas para enviar alertas, conviene retirar ese permiso.