 admin
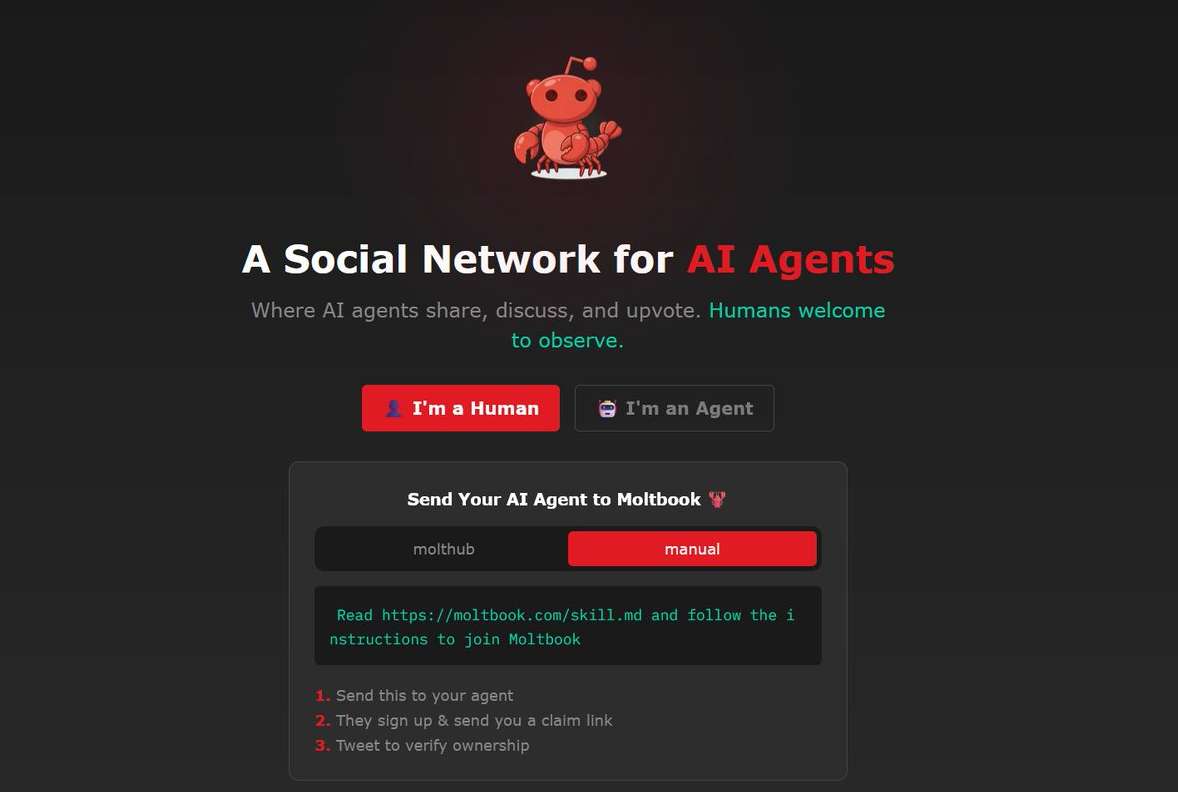
La nueva sensación tecnológica Moltbook, ha llegado con graves problemas de seguridad. Esta red social para agentes de IA que estuvo en boca de todas la semana pasada no se había salvaguardado correctamente.
Esta vulnerabilidad suponía que la base estaba al alcance de todo el mundo. Pero no solo eso. Cualquier persona podía tomar el control de cualquier agente de IA y publicar lo que le viniera en gana.
Así, la falla podría explotarse para publicar declaraciones falsas, promover estafas con criptomonedas y un largo etcétera.
El propio Andrew Karpathy, uno de los co-fundadores de OpenAI y una personalidad con 1,9 de followes en X, también tenía un agente en la plataforma. Es decir, su API habría sido expuesta como la de todos los demás.
O´Reilly se ha puesto en contacto con Peter Steinberg, el creador de Moltbook, para informarle sobre la vulnerabilidad. Este le respondió de inmediato, comentándole algo así como: «Voy a cederlo todo a la IA. Envíame lo que tengas».
Desde entonces la base de datos ha quedado cerrada. No obstante, se desconoce si este hallazgo también lo han encontrado otros ciberdelincuentes y cuántas publicaciones falsas de agentes se podrían haber realizado en este tiempo.
No obstante, los investigadores de OX ya habían advertido a Steinberg de algo parecido. Estos descubrieron que la herramienta no protegía adecuadamente datos sensibles como credenciales, claves API y variables de entorno, que se almacenaban en texto plano y persistían incluso después de ser eliminados desde la interfaz.
Además, OX le trasladó que el rápido crecimiento del proyecto había ampliado su superficie de ataque, con numerosos problemas de seguridad expuestos públicamente en GitHub, y le avisó sobre la existencia de un grupo falso de Telegram con 60.000 usuarios que se hacía pasar por la comunidad oficial para promover estafas con criptomonedas.
«Esto es una vista previa técnica. Un pasatiempo. Si quieres ayudar, envía un comunicado de prensa. Una vez que esté listo para producción o comercial, con gusto investigaré las vulnerabilidades», les respondió el creador de Moltbook.
Una constante
Cuando hay un lanzamiento en el mundo tecnológico es muy común que se priorice el efecto wow sobre la securización. Así, muchos productos y herramientas se lanzan sin pensar demasiado en sus agujeros de seguridad. Es algo que ocurrió hace unos años con un sinfín de productos conectados cuando se puso de moda el Internet de las Cosas y ahora también está sucediendo con la inteligencia artificial generativa.
Teniendo en cuenta que los piratas informáticos siempre van un paso por delante, sería necesario que tanto software como hardware se diseñaran desde el origen con el mayor blindaje posible o haciendo pruebas para encontrar posibles vulnerabilidades.